حميد بن راشد يطلع على «المنصة الوطنية للزكاة» ويؤكد أهمية التقنيات الحديثة في تيسير أداء الفريضة
استهدف ثلاجات أكثر من 700 متجر في فرنسا :
هجومٌ إلكتروني إيراني تُوَثِّقُهُ الهيئاتُ الاستخباريةُ الفرنسية بالأدلِّة الدامِغة
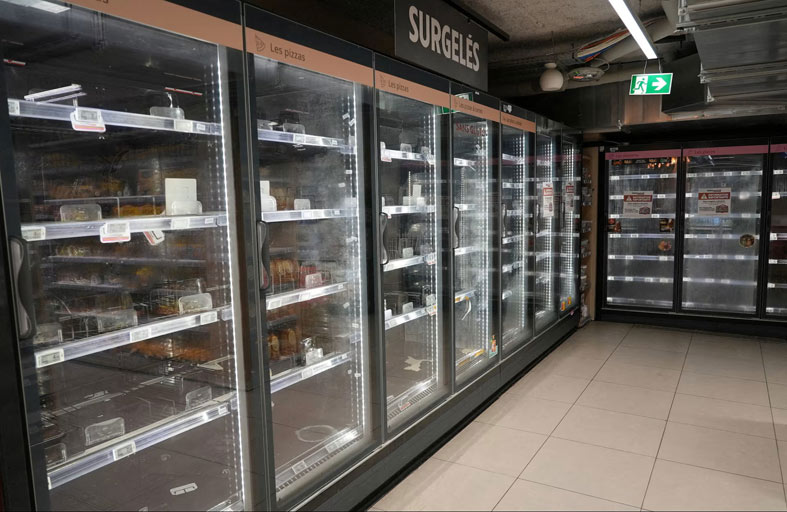
هذه المرة، تم تحديد الجاني بوضوح: يُعتقد أن إيران تقف وراء الهجوم الإلكتروني الذي استهدف ثلاجات أكثر من 700 متجر تجزئة رئيسي، معظمها في فرنسا، ليلة 11-12 أكتوبر-تشرين الأول.
صرّح جان نويل بارو بأنه “تمكّن من تأكيد” مسؤولية الحرس الثوري الإيراني. هذا الاتهام القاطع غير معتاد من وزير خارجية فرنسي، ولكنه يستند، بحسب التقارير، إلى أدلة دامغة، كما أكد العديد من الشهود المقربين من التحقيق. ويؤكد مصدر أمني: “لدينا دليل على ما نقوله”. ويضيف مصدر آخر: “لقد وجدنا آثارًا للغة الفارسية في شفرة المهاجمين. مستوى موثوقية هذه النسبة عالٍ جدًا».
أعلن مكتب المدعي العام في باريس يوم الاثنين عن فتح تحقيق قضائي يستهدف شهيد كافيه، وهي وحدة إلكترونية مرتبطة بطهران، والتي بدورها نددت بالاتهامات ووصفتها بأنها “لا أساس لها من الصحة” يوم الثلاثاء. وتشارك في التحقيق عدة جهات. يقف مركز تنسيق الأزمات السيبرانية وراء نسبة الهجوم إلى إيران. ويضم الفريق، على وجه الخصوص، عدة وكالات استخباراتية “مثل المديرية العامة للأمن الخارجي، والمديرية العامة للأمن السيبراني، وغيرها” والوكالة الوطنية الفرنسية لأمن الأنظمة السيبرانية. ويوضح مصدر حكومي: “يأتي كل طرف بمعلومات من أجهزته ويشرح ما يعرفه”. ويضيف موظف سابق في الوكالة الوطنية الفرنسية لأمن الأنظمة السيبرانية: “نقارن الأدلة التي نحصل عليها خلال التحقيق بقاعدة بياناتنا التي تسرد جميع أساليب التنفيذ”. ويتابع: “هذا العمل أشبه بعلم الأدلة الجنائية. فنحن نجري تحقيقًا بعد وقوع الهجوم: لقد وقع، وألحق بنا أضرارًا بالغة، لكنه ترك آثارًا سنحللها لتحديد هوية المهاجم”. ويؤكد فرانسوا ديروتي، الرئيس السابق للوكالة الوطنية الفرنسية لأمن الأنظمة السيبرانية، أن “النسبة التقنية للهجوم إلى جهة معينة تستند إلى درجة احتمالية وإطار عمل مشترك مع حلف الناتو فيما يتعلق بأصول الهجوم”. إلى جانب أسلوب عمل بروتوكول نقل الملفات، تُسهم الأدوات التقنية والبنية التحتية التي تستخدمها المجموعة بالفعل - والتي تُعدّ بمثابة بصمتها الخاصة - في بناء مجموعة من الأدلة. ويشير الخبير، الذي يشغل الآن منصب مدير الاستخبارات في شركة الأمن السيبراني “سيكويا”، إلى عنصر حاسم آخر: وهو الدافع وراء الهجوم.
في تحليل نُشر يوم الاثنين، تُقدّر شركة سيكويا أن المهاجمين أجروا استطلاعًا للأنظمة قبل أسبوع من بدء العملية. وتؤكد الشركة تورط مجموعة القرصنة الإلكترونية “سايبر أفنجرز”، المرتبطة بالحرس الثوري، والمعروفة أيضًا باسم “جنود سليمان” و”مستر سول” و”جبهة إسناد الإلكترونية”. ويشير تقرير صادر عن مركز القيادة والسيطرة والاتصالات والحاسوب إلى أن البنية التحتية المستخدمة ضد الثلاجات كانت قد استُخدمت سابقًا في عمليات استطلاع ضد معدات شنايدر إلكتريك الصناعية. في أكتوبر، لم تكن محلات السوبر ماركت هي الأهداف الوحيدة، بل شملت المواقع المتضررة محلات جزارة ومسلخًا ومصانع لتجهيز الأغذية والعديد من محطات الطاقة الكهرومائية الصغيرة. كما سمّى مركز القيادة والسيطرة والاتصالات والحاسوب ثلاثة مسؤولين إيرانيين، وقدم أدلة مصورة.
اعتادت أجهزة الاستخبارات الأنجلوسكسونية على تكتيك “التشهير”، أما فرنسا، فليست كذلك. يؤكد مصدر أمني: “نعتزم الآن توجيه ضربة قوية للمهاجمين من خلال الإعلان علنًا عن هوية الجهة الأجنبية المسؤولة عن الهجمات. وقد نسبنا بالفعل هجومين إلى روسيا في السنوات الأخيرة. لماذا؟ لأن ذلك يتيح لنا مقاضاة المسؤولين، فضلًا عن توجيه رسالة دبلوماسية إلى الخصم. كما أنه يحمل قيمة تثقيفية للرأي العام، إذ يُعرّفه بالخطر».